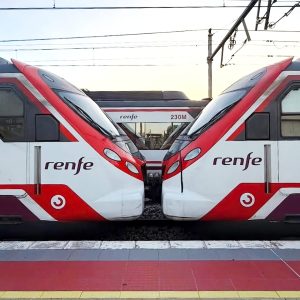

El hackeo a Renfe y Adif ha sido la nota preocupante del fin de semana, pues a medida que transcurren las horas se van conociendo más detalles del suceso. Según se reveló el viernes por la noche, cibercriminales perpetraron un ataque contra la infraestructura web del transporte ferroviario español, recopilando una gran cantidad de información que incluye datos personales de los usuarios del servicio.
Los primeros reportes hablaban de un ciberataque concretado con la ayuda de una inteligencia artificial, que permitió hallar una vulnerabilidad para acceder a la web de Adif. A partir de allí, se logró dar el salto hacia el portal de Renfe para concretar la sustracción de unos 500 GB de datos.
Más allá de lo preocupante que resultan hackeos de este tiempo, el caso de Renfe también genera intranquilidad por su duración. De acuerdo con lo que se ha reportado, el ataque se realizó a lo largo de varios días, lo que plantea serios interrogantes sobre la calidad de los sistemas de seguridad de servicios críticos y su nivel de preparación para lidiar con el uso de modelos de inteligencia artificial cada vez más potentes.
Desafortunadamente, muchas personas ya se encuentran insensibilizadas ante las filtraciones de datos personales tras ciberataques a infraestructuras públicas. Sin embargo, el hackeo a Renfe y Adif deja en claro que la situación es bastante peor de lo que se podía pensar en un principio.
Más de 150 millones de datos robados en el hackeo a Renfe y Adif
Según reporta El Mundo, el saldo del hackeo a Renfe y Adif ha sido el robo de 150 millones de datos. Estos no incluyen solamente las categorías identificables típicas que podemos encontrar en cualquier filtración de bases de datos, como pueden ser nombre completo, DNI, domicilio, número de teléfono o dirección de correo electrónico, por solo citar algunas. La mayor parte de la información que se ha sustraído corresponde a datos nominativos de los billetes de tren.
¿Esto qué significa? Que el hackeo a Renfe ha revelado la identidad de los pasajeros que han comprado tickets específicos. Así, si compraste un boleto para desplazarte del punto A al punto B, los piratas informáticos ahora saben que concretaste ese viaje, y en qué día y horario.
Esto preocupa porque un simple cruce de información con otras bases de datos puede permitir el armado de un perfil de actividad bastante detallado sobre cualquier persona. Y si consideramos que las campañas de suplantación de identidad son cada vez más elaboradas, es lógico pensar que datos de este tipo son una mina de oro para futuros intentos de estafa y fraude.
Ojo con el phishing
El hackeo a Renfe y Adif ha arrojado el robo de más de 100 millones de datos nominativos de billetes de tren. A estos se suman unos 20 millones de nombres y DNI de usuarios de la plataforma online de la empresa de trenes, así como otros 20 millones de datos personales (nombre completo, DNI, teléfono, e-mail, fecha de nacimiento, etc.).
Dentro de lo malo, la buena noticia es que no se ha detectado el robo de datos financieros o de pago como tarjetas de crédito o información bancaria. Sin embargo, el ataque a Renfe obliga al público a, una vez más, prestar especial atención a cualquier intento de engaño vía phishing u otras estrategias sofisticadas.
DERECHOS DE AUTOR
Esta información pertenece a su autor original y fue recopilada del sitio https://hipertextual.com/seguridad/hackeo-a-renfe-adif-robo-datos/