
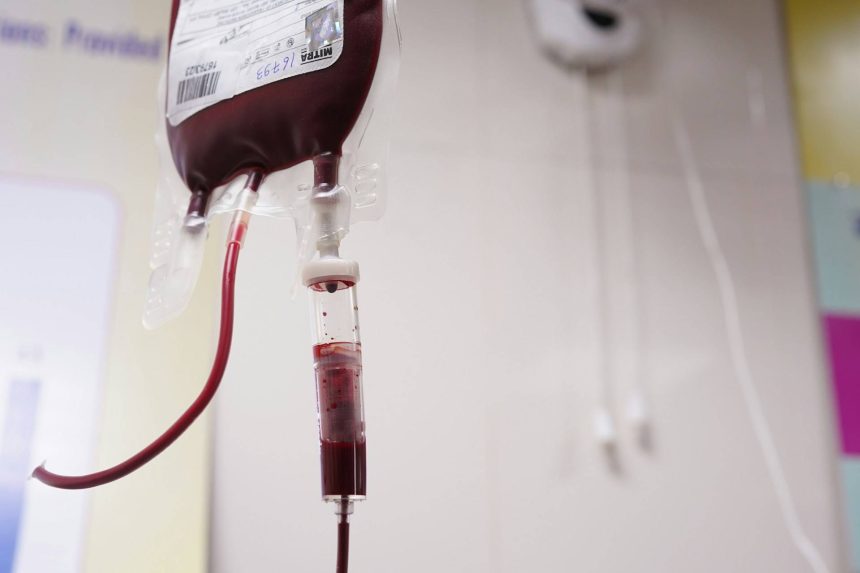
Un ciberataque afectó los sistemas de refrigeración de almacenamiento de sangre en Francia. A unos días de que hackers vulneraran cientos de supermercados franceses y tiendas de Países Bajos, el objetivo ahora fue la infraestructura encargada de conservar productos sanguíneos. El Servicio Nacional de Sangre de Francia confirmó que un incidente de ciberseguridad alteró la configuración de sus equipos de refrigeración.
De acuerdo con BleepingComputer, el Établissement Français du Sang (EFS), un organismo responsable de la recolección, procesamiento y distribución de sangre en Francia, reportó que el ataque se llevó a cabo el 2 de noviembre. Los hackers modificaron los parámetros de temperatura y descongelación en tres instalaciones utilizadas para almacenar productos sanguíneos. Estos centros albergan las reservas que se destinan a hospitales, así como muestras biológicas que necesitan mantenerse en condiciones controladas.
La institución francesa añadió que el ataque tuvo como objetivo a uno de los sus proveedores de equipos de refrigeración, no al propio EFS. Afortunadamente, no se reportaron pérdidas de productos ni riesgos para la salud. Esto último es importante si consideramos que los ciberataques anteriores a los supermercados provocaron que toneladas de alimentos se echaran a perder.
Si bien el EDS no identificó al proveedor afectado, la empresa europea Coolworld Rentals confirmó que fue víctima de un ataque. En un comunicado breve, la compañía dijo que los hackers aprovecharon un fallo en un componente de terceros para vulnerar sus unidades de refrigeración. La empresa añadió que no se registraron pérdidas de sangre y plasma y que sus operaciones de recolección y distribución continuaron sin interrupciones.
Los hackers están vulnerando frigoríficos en Europa
A diferencia de otros hackeos, a la fecha ningún grupo o colectivo se ha adjudicado los ciberataques a los sistemas de refrigeración en Europa. Las agencias de ciberseguridad nacionales, como la ANSSI en Francia, el Centro Nacional para la Seguridad Cibernética de Suecia o la Fiscalía Federal de Bélgica, ya investigan los hechos, pero no han determinado quién está detrás.
En la mayoría de casos, los atacantes aprovechan fallos en módulos y controladores remotos obsoletos, sobre todo aquellos de las marcas Danfoss, Copeland o Dixell. Estos se encontraban conectados a internet, pero no contaban con las actualizaciones de software necesarias, por lo que quedaron vulnerables ante ciberataques. A esto se suma que muchos sistemas usan credenciales de acceso débiles o acceso remoto a sistemas que ya no reciben parches de seguridad, lo que incrementa aún más el riesgo.
En 2025, la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) reveló que había dos vulnerabilidades en controladores Danfoss que podrían permitir la ejecución remota de comandos y eludir mecanismos de autenticación. La empresa corrigió los fallos y recomendó actualizar los sistemas al firmware más reciente para quedar protegido, algo que no hicieron muchas de las empresas de refrigeración que sucumbieron ante los ataques más recientes.
Es difícil pensar cuáles serán los siguientes objetivos, sobre todo cuando la IA está ayudando a descubrir vulnerabilidades antes de que las empresas puedan parchearlas.
DERECHOS DE AUTOR
Esta información pertenece a su autor original y fue recopilada del sitio https://hipertextual.com/seguridad/ciberataque-refrigeracion-sangre-francia/